Mostrando postagens com marcador vazamento. Mostrar todas as postagens

segunda-feira, 10 de junho de 2019

Lava Jato: vazamento de conversas entre Moro e Deltan explode na internet


O site The Intercept publicou na noite de domingo (9) quatro reportagens que revelam conversas entre o atual ministro da Justiça Sergio Moro e o procurador Deltan Dallagnol. De acordo com o site, foram recebidos lotes de mensagens trocadas por ambos no aplicativo Telegram indicando falhas na imparcialidade que deveria ser julgado e conduzido o caso do ex-presidente Luis Inácio Lula da Silva.

Moro alegou que teve o celular invadido na semana passada, mas o Intercept afirma que o vazamento de mensagens é anterior

A Operação Lava Jato, usada para prender o ex-presidente, foi batizada de “Vaza Jato” pela equipe do The Intercept. Após a publicação das quatro reportagens, a internet “explodiu”: hoje (10), no Twitter Brasil, das 10 hashtags mais compartilhadas, 6 falam exatamente sobre as mensagens trazidas a luz pelo site. No Twitter Mundial, a hashtag #EuApoioaLavaJato marca presença e #VazaJato chegou a ficar em primeiro lugar na madrugada de ontem. No buscador do Google, o termo “Vaza Jato”, cunhado há menos de 20 horas, já conta com mais de 7 mil respostas.

Praticamente todas as partes envolvidas já se pronunciaram sobre o caso — influentes digitais do governo e oposição também se digladiam sobre a veracidade e peso das conversas divulgadas.

Vale lembrar que, na semana passada, o ministro Sergio Moro alegou que teve o seu celular invadido. Segundo as reportagens da “Vaza Jato”, as mensagens de texto recebidas foram anteriores a divulgação da invasão ao celular do ministro.
Quer entender como o celular de Sergio Moro ou de Deltan Dallagnol podem ter sido hackeados? A matéria “Sergio Moro teve o celular hackeado: como isso aconteceu?” tenta responder essa pergunta. 


Entenda o caso


“Muito barulho por conta de publicação por site de supostas mensagens obtidas por meios criminosos de celulares de procuradores da Lava Jato. Leitura atenta revela que não tem nada ali apesar das matérias sensacionalistas.

Abaixo nota”, escreveu o ministro Moro poucas horas após a publicação do The Intercept. O ministro divulgou nota ao veículo O Antagonista e reproduziu a mesma: “Sobre supostas mensagens que me envolveriam publicadas pelo site Intercept neste domingo, 9 de junho, lamenta-se a falta de indicação de fonte de pessoa responsável pela invasão criminosa de celulares de procuradores. Assim como a postura do site que não entrou em contato antes da publicação, contrariando regra básica do jornalismo. Quanto ao conteúdo das mensagens que me citam, não se vislumbra qualquer anormalidade ou direcionamento da atuação enquanto magistrado, apesar de terem sido retiradas de contexto e do sensacionalismo das matérias, que ignoram o gigantesco esquema de corrupção revelado pela Operação Lava Jato”.

O procurador Deltan Dallagnol, mais rápido que Moro, correu para se defender e também divulgou uma nota — diferente do ministro, no site do próprio MPF, e não em veículo de imprensa: “A atuação sórdida daqueles que vierem a se aproveitar da ação do “hacker” para deturpar fatos, apresentar fatos retirados de contexto e falsificar integral ou parcialmente informações atende interesses inconfessáveis de criminosos atingidos pela Lava Jato”.

Sergio Moro, Deltan Dallagnol e a defesa de Lula, os principais envolvidos, já se manifestaram

Entre as reações, é interessante notar a do deputado federal Eduardo Bolsonaro (PSL-SP), um dos filhos que o presidente Jair Bolsonaro também trouxe para a política. No Twitter, o deputado diz: “Glenn Greenwald, ex-CNN, foi o porta-voz do Snowden para vazar tudo que ele sabia sobre dados confidenciais dos EUA no caso conhecido como WikiLeaks. Além disso, Glenn vendeu no exterior a tese que o impeachment da Dilma foi golpe”.

Greenwald é responsável pelo site The Intercept e nunca trabalhou na rede norte-americana CNN. Além disso, não foi “porta-voz” do caso Snowden: foi o jornalista que compilou e apurou as informações entregues por Edward Snowden — e ainda ganhou um prêmio Pulitzer por isso. Por último, o WikiLeaks não tem qualquer relação com o caso.

A defesa do ex-presidente Luis Inácio Lula da Silva também correu para preparar uma nota, visto que Lula é tema central das mensagens vazadas pelo Intercept. “A atuação ajustada dos procuradores e do ex-juiz da causa, com objetivos políticos, sujeitou Lula e sua família às mais diversas arbitrariedades. A esse cenário devem ser somadas diversas outras grosseiras ilegalidades, como a interceptação do principal ramal do nosso escritório de advocacia para que fosse acompanhada em tempo real a estratégia da defesa de Lula, além da prática de outros atos de intimidação e com o claro objetivo de inviabilizar a defesa do ex-Presidente", escreve a defesa.


Fonte: Tecmundo

terça-feira, 4 de junho de 2019

Watch Dogs 3 vaza antes da hora e será ambientado em Londres


Agora há pouco, a Amazon britânica vazou a ficha de Watch Dogs Legion, o terceiro título da série. Apesar de ser um rumor, Jasons Schreier, editor do Kotaku, confirmou que ouviu o nome e informações de múltiplas fontes da indústria e o game é real. Portanto, vazamento antes do início da E3 2019.

Segundo a descrição da loja e do editor do Kotaku, Watch Dogs Legion será em Londres em um futuro próximo e distópico em que a era pós-Brexit criou uma sociedade em que a tecnologia e política mudaram muitas coisas. O maior destaque do jogo é que poderemos jogar com qualquer NPC do mundo aberto. Confira:


De acordo com Jason Schreier, a possibilidade de alterar o ponto de vista com qualquer NPC tem sido relatado como um sistema extremamente complexo e que deu "dor de cabeça" aos desenvolvedores para criar um resultado bacana. A Ubisoft não se pronunciou sobre o caso, mas veremos mais detalhes na E3 2019.

A conferência da Ubisoft será na segunda-feira, 10 de junho, às 17h do horário de Brasília e você pode acompanhar tudo pelo Voxel.

Fontes: KOTAKU/ Voxel

sexta-feira, 31 de maio de 2019

Site vazou dados pessoais de 120 mil clientes da TIM


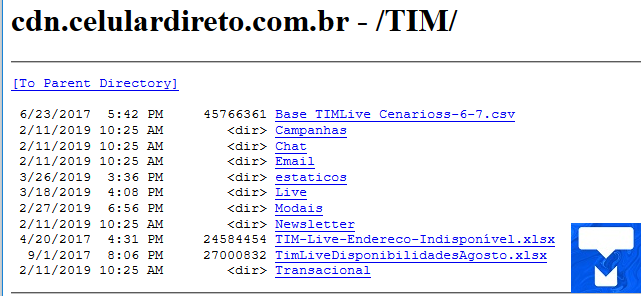
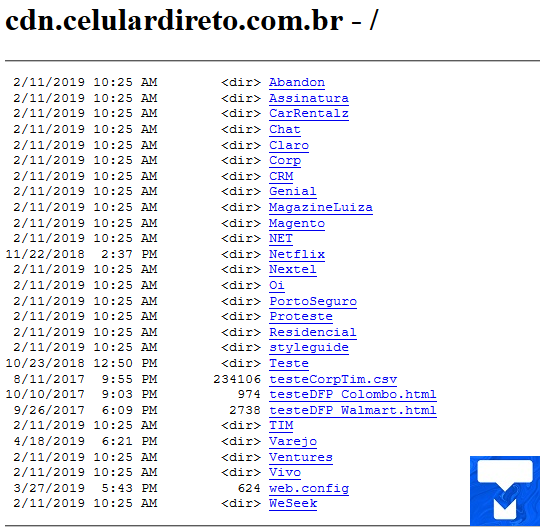
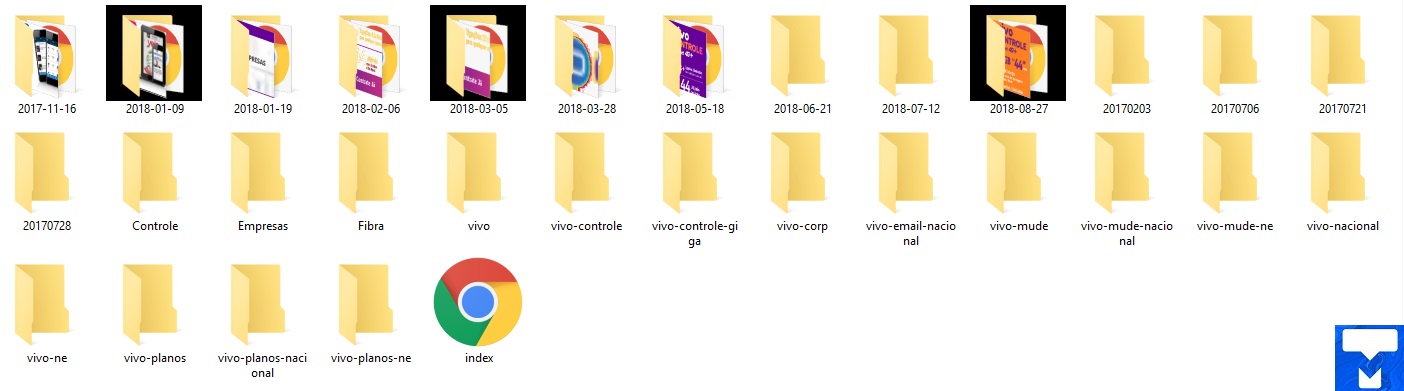
O site informativo de telecomunicações Celular Direto, gerenciado pela empresa carioca Wooza, deixou uma rede de fornecimento de conteúdo (CDN) exposta com dados pessoais de 120 mil pessoas interessadas em contar com planos e serviços da operadora TIM. Além dos dados expostos, informações e imagens de banners e newsletters de outras operadoras e empresas também estavam completamente acessíveis por terceiros.

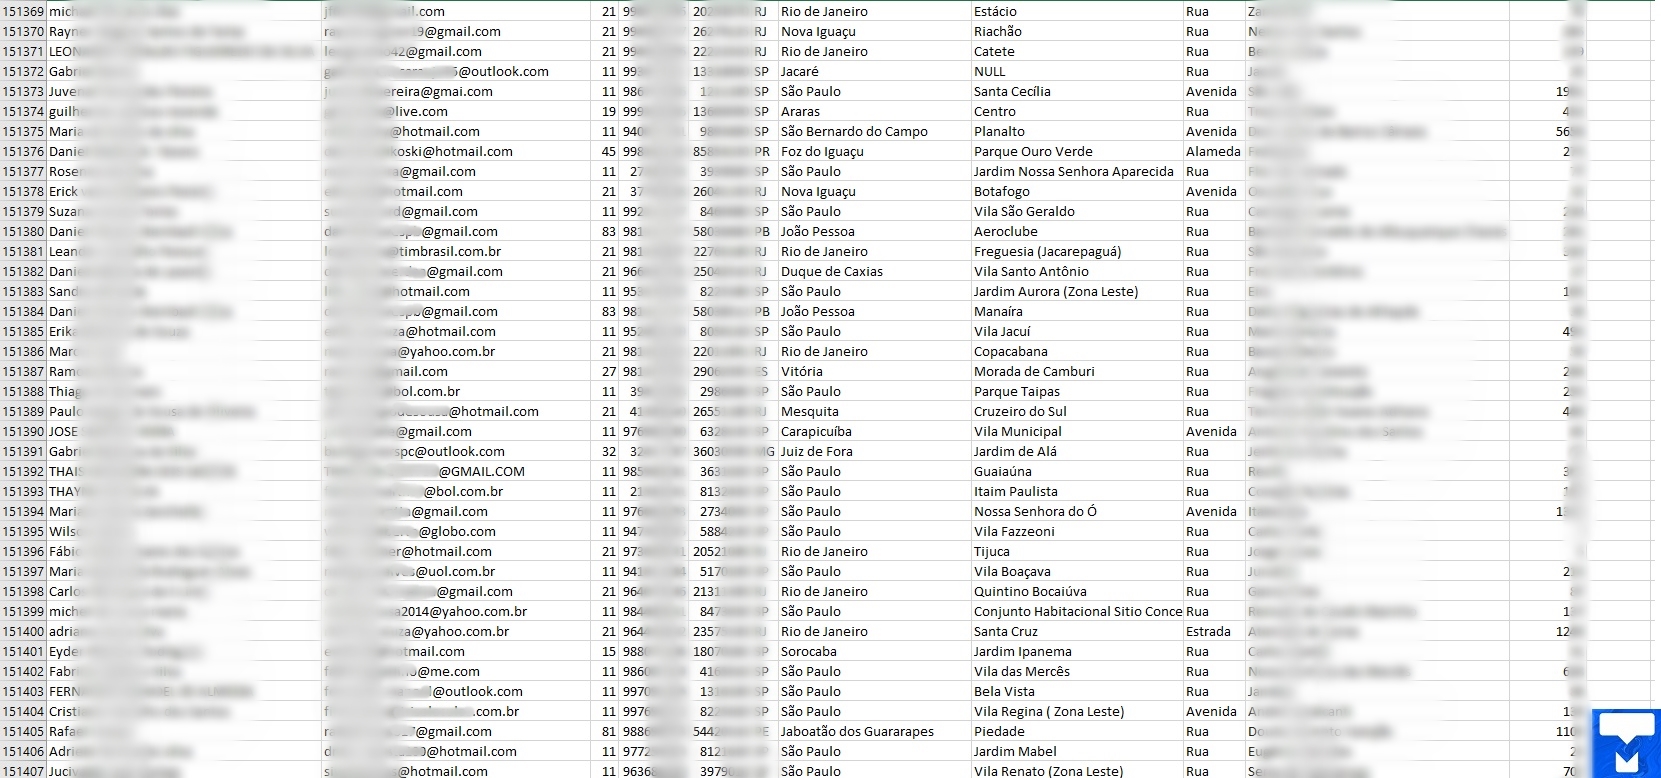
"Vazamento: nome completo, endereço de email, telefone celular, telefone residencial, CEP, cidade, bairro, nome da rua e número da residência"

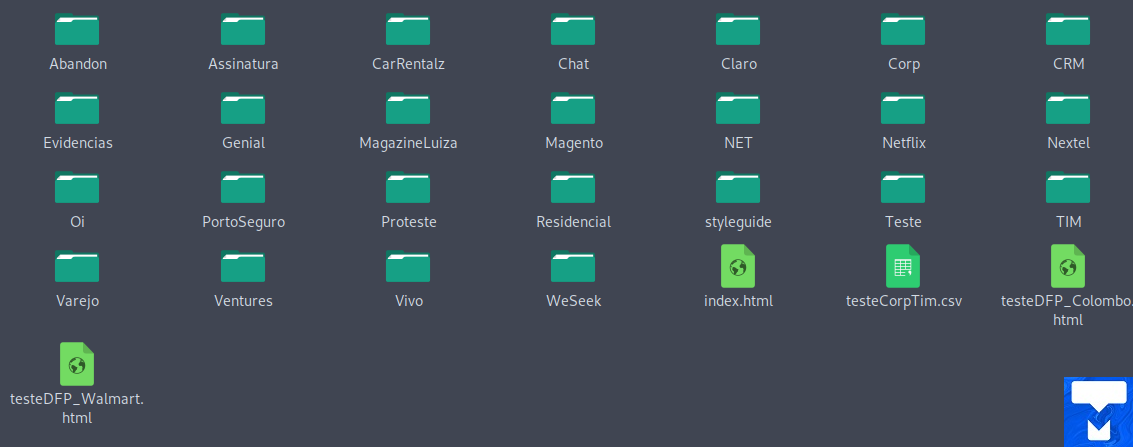
O TecMundo recebeu os documentos de uma fonte chamada "Mr. Luluz1nh4" via email denúncia — saiba mais ao final do texto. São 390 MB que contabilizam 3.308 arquivos em 643 pastas separadas. As empresas afetadas pela exposição de informações de banners e newsletters são: CarRentalz, Claro, Genial Seguros, Magazine Luiza, NET, Netflix, Nextel, Oi, Porto Seguro, Proteste, Vivo, Walmart e WeSeek.  Apenas na pasta da TIM continham informações de cidadãos expostas. 

Os dados pessoais vazados na Content Delivery Network (CDN) da Celular Direto envolvem mais de 270 mil registros. Após limpeza de duplicados, foi possível encontrar 233.202 registros únicos de cidadãos com: nome completo, endereço de email, telefone celular, telefone residencial, CEP, cidade, bairro, nome da rua e número da residência. Segundo a empresa responsável, na verdade, esse número seria de 118 mil registros únicos.

O TecMundo entrou em contato com a Wooza, responsável pela Celular Direto, na terça-feira (21). Na sexta-feira (24), a Wooza entregou posicionamento alegando que os dados são de agosto de 2017 e os conteúdos ali expostos não configuram “dados sigilosos ou sensíveis que possam expor de forma discriminatória, vexatória ou financeira os mesmos”. Por isso, não entraria em contato com os cidadãos para um comunicado.

“Spear phishing, engenharia social e SIM Swap: alguns dos golpes que podem ser realizados com as informações expostas”

Nome completo, telefone celular ou residencial, endereço completo e email pessoal não são dados sigilosos ou sensíveis para a Wooza. Para a Wooza. Para cibercriminosos, a história é diferente — e também para o governo brasileiro, que aprovou a Lei Geral de Proteção de Dados.

Quando perguntada se realmente não enxergava essas informações abertas como algo malicioso para os cidadãos expostos, a empresa se limitou a responder: “Na verdade, são menos de 118 mil dados únicos que não necessariamente correspondem com os dados da pessoa que acessou o site para pesquisa da disponibilidade do serviço”.

Isso significa que o panorama poderia ser até pior: a lista pode conter dados de pessoas que não colocaram suas informações em sites de alerta por conta própria, proativamente, o que dificulta uma resolução para avisar os usuários que seus dados foram expostos.

O que dizem as leis

O Marco Civil, assinado pela então presidente Dilma Rousseff em 2014, fala sobre dados pessoais como estes expostos. Em seu décimo artigo, o texto é claro: “A guarda e a disponibilização dos registros de conexão e de acesso a aplicações de internet de que trata esta Lei, bem como de dados pessoais e do conteúdo de comunicações privadas, devem atender à preservação da intimidade, da vida privada, da honra e da imagem das partes direta ou indiretamente envolvidas”.

Sob o mesmo artigo, ainda é citado: “Em qualquer operação de coleta, armazenamento, guarda e tratamento de registros, de dados pessoais ou de comunicações por provedores de conexão e de aplicações de internet em que pelo menos um desses atos ocorra em território nacional, deverão ser obrigatoriamente respeitados a legislação brasileira e os direitos à privacidade, à proteção dos dados pessoais e ao sigilo das comunicações privadas e dos registros”.

“Em qualquer operação de coleta e armazenamento, deverão ser obrigatoriamente respeitados a legislação brasileira, direitos à privacidade, à proteção dos dados pessoais e ao sigilo dos registros”

Ainda temos a questão da LGPD, assinada pelo ex-presidente Michel Temer em seu último mês de mandato. A Lei Geral de Proteção de Dados entra em vigor em 2020, porém, empresas e sociedade precisam se preparar para o que está por vir. É interessante — e indicado pela própria comunidade de segurança — que medidas já sejam tomadas para quando o próximo ano chegar, companhias não fiquem em desacordo.

Dados pessoais, segundo a LGPD, envolvem qualquer informação relacionada a pessoa natural identificada ou identificável. No Artigo 46, a nova lei ainda deixa claro: “Os agentes de tratamento devem adotar medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou qualquer forma de tratamento inadequado ou ilícito”.

Por último ainda é possível encontrar inciso que estende a gravidade de exposição de dados pessoais, que podem acabar revelando dados sensíveis: “Aplica-se o disposto neste artigo a qualquer tratamento de dados pessoais que revele dados pessoais sensíveis e que possa causar dano ao titular, ressalvado o disposto em legislação específica”.

Caso esta exposição tivesse ocorrido em 2020, após a entrada a Lei Geral de Proteção de Dados, a Wooza poderia ser acionada pela Autoridade Nacional de Proteção de Dados para maiores explicações. Em último caso, após julgamento, a LGPD envolve medidas que vão desde comunicados para clientes afetados até multas.

  • Mais abaixo, você acompanha o posicionamento da Wooza na íntegra — a TIM também se pronunciou sobre o caso. 

CDN Celular Direto

O que pode acontecer com os cidadãos expostos


São inúmeros os golpes que podem ser aplicados com os dados pessoais expostos. O Brasil é o país mais atacado no mundo por phishing, segundo dados da empresa de segurança Kaspersky Lab, por exemplo.

O phishing ilude vítimas ao fazê-las acreditar em uma mensagem falsa. “Metade do trabalho” de um cibercriminoso é enganar o usuário de computador ou smartphone: como uma "pescaria", o cibercriminoso envia um texto em massa indicando que os leitores ganharam algum prêmio ou dinheiro (ou está devendo algum valor) e, normalmente, um link acompanhante para resolver a situação. Isso pode acarretar em novos roubos de dados ou até instalação de malwares.

“Com todas essas informações e dados pessoais já em mãos, o cibercriminoso consegue criar alvos e desenvolver campanhas maliciosas personalizadas”

Mas esse é o phishing comum, mais utilizado para conseguir exatamente os dados que a CDN da Celular Direto entregou de bandeja. O spear phishing é mais perigoso: com todas essas informações e dados pessoais já em mãos, o cibercriminoso consegue criar alvos e desenvolver campanhas maliciosas personalizadas. Dessa maneira, é mais fácil infectar alguém ou roubar dados ainda mais sensíveis, como informações bancárias. 

Vale notar que, em resposta ao TecMundo, a Wooza comentou que “levando consideração que não geramos nenhum tipo de violação ao direito de privacidade, não se faz necessário comunicar as pessoas. Sendo assim, reduzimos as chances de ações de phishing por terceiros”.

Novamente, os dados já foram abertos e a questão é se eles vão ser abusados por phishers ou não. 

CDN


Buraco ainda mais fundo


A engenharia social é outro problema acarretado pelos dados expostos. De acordo com Renato Marinho, pesquisador chefe da empresa de segurança Morphus Labs, a engenharia social permite "desde a abertura de contas bancárias para obtenção de crédito a tentativa de recuperação de credenciais de acessos a serviços online da vítima, são muitos os cenários de risco envolvendo o uso de informações como essas e técnicas de engenharia social".

Por último, cibercriminosos podem realizar o SIM Swap, um golpe que está virando moda no Brasil e tentar o roubo de contas de redes sociais, WhatsApp e contas bancárias. 

“Criminosos conseguem se passar pelas vítimas com informações vazadas em bancos de dados”

O SIM Swap acontece porque o processo de obtenção de um novo chip para o mesmo número — quando a pessoa perde o celular ou é roubada — é bastante falho. Criminosos conseguem se passar pelas vítimas com informações vazadas em bancos de dados, como o da Wooza. O interesse dos cibercriminosos nas fraudes de SIM swap é tão grande que alguns até vendem este serviço, afirma a empresa de segurança Kaspersky em relatório divulgado.

“O interesse dos cibercriminosos nas fraudes de SIM swap é tão grande que alguns até vendem este serviço para outros criminosos. Os fraudadores atiram em todas as direções; os ataques podem ser direcionados ou não, mas qualquer pessoa pode ser vítima”, explicou Fabio Assolini, analista sênior de segurança da Kaspersky Lab e corresponsável pelo relatório.

Cidadãos que se registraram no site da TIM ou Celular Direto buscando informações sobre chegadas de planos ou coberturas em 2017, podem entrar em contato com a empresa responsável buscando mais informações se estão presentes no vazamento ou não. 

Pastas CDN

Posicionamento da Wooza e TIM sobre o caso

“A Celular Direto/Wooza esclarece que:
Os banners e scripts são aqueles que podem ser acessados e visualizados por qualquer pessoa no site do parceiro e visam melhorar a experiência de navegação dos usuários em nossas plataformas web, não gerando qualquer tipo de violação ao direito de privacidade.

Os dados reunidos em agosto de 2017 eram de pessoas que tinham intenção de serem avisadas sobre disponibilidade de serviços de internet banda larga em regiões onde a cobertura não estava disponível. Em tais arquivos constavam dados para contato, não configurando dados sigilosos e/ou sensíveis, que possam expor de forma discriminatória, vexatória ou financeira os mesmos”.

A Wooza deixa claro que o processo de transmissão de dados foi alterado para garantir o padrão de segurança acordado com os parceiros. Hoje, os dados não estão mais expostos”.

  • A TIM seguiu a mesma linha da Wooza em seu posicionamento:
“A TIM esclarece que notificou o parceiro Wooza sobre a descoberta deste repositório público. Vale ressaltar que, as informações desta plataforma eram contatos de possíveis interessados em adquirir serviços de internet fixa, no ano de 2017. Além disso, estes dados não tinham caráter sensível, sem possibilidade de comprometimento financeiro, vexatório ou discriminatório dos envolvidos”. 

Newsletters Vivo

Fonte: Tecmundo

quarta-feira, 24 de abril de 2019

Caiu na rede! Vingadores: Ultimato vazou na web no dia da estreia na China


Vingadores: Ultimato começou nesta quarta-feira (24) seu plano de dominação dos cinemas mundiais com bilheteria milionária, mas também já aparece na web e, cópias pirata. O filme vazou no mesmo dia do lançamento.

Na China, um dos territórios mais lucrativos para a indústria de cinema, a superprodução da Marvel Studios já está batendo recordes de bilheteria. O longa-metragem rendeu mais de US$ 100 milhões em seu primeiro dia de exibição!

Projeções da Disney indicam que Vingadores: Ultimato fechará o seu dia de estreia com US$ 107,2 milhões na China – batendo o recorde histórico local.

A produção deve se estabelecer como o maior lançamento de um título estrangeiro nos cinemas chineses. Estimativas apontam para uma arrecadação de mais de US$ 500 milhões de Vingadores: Ultimato até o final de sua carreira comercial no país – o que superará a bilheteria de Velozes e Furiosos 8e seus US$ 360 milhões nas bilheterias chinesas.

A popularidade dos filmes da Marvel na China, porém, tem um preço. Redes de cinema e de venda de ingresso estão cobrando taxas excessivas de serviço para as sessões de Ultimato, obrigando as autoridades locais a tomar ações punitivas contra essas empresas.

Ao mesmo tempo, uma cópia ilegal de Vingadores: Ultimato começou a circular na web, proveniente de uma sessão do filme nos cinemas chineses. Vale dizer, aos ansiosos de plantão, que a cópia é de baixíssima qualidade e não deve prejudicar a bilheteria do longa-metragem.

Fonte: Minha Série

quinta-feira, 21 de março de 2019

Milhões de senhas de Facebook e Instagram ficaram expostas a funcionários


O Facebook informou nesta quinta-feira (21) que as senhas de contas de diversos usuários do Facebook e do Instagram estiveram armazenadas sem proteção devido a um erro nos servidores da companhia. A falha já foi corrigida, confirma a companhia, mas deixou expostas informações extremamente sensíveis de muita gente.

“Como parte de uma revisão da rotina de segurança em janeiro, descobrimos que algumas senhas de usuário estavam armazenadas em um formato legível dentro de nossos sistemas de armazenamento de dados”, diz o texto assinado pelo vice-presidente de engenharia, segurança e privacidade Pedro Canahuati.

"Nós corrigimos esses problemas e, como precaução, vamos notificar todos cujas senhas foram encontradas armazenadas desta forma", prossegue o executivo.

Até 600 milhões de atingidos

Canahuati tenta ser ponderado ao citar “algumas senhas de usuário”, mas ele mesmo fala depois em "centenas de milhões" de usuários do Facebook e "dezenas de milhares" de usuários do Instagram. A estimativa não oficial é de que o número de contas atingidas seja alarmante: entre 200 milhões e 600 milhões.

Apesar disso, o executivo tenta tranquilizar a todos ao garantir que os dados não foram vistos por ninguém. “Essas senhas nunca estiveram visíveis a qualquer pessoa de fora do Faecbook e até o momento não foram encontradas evidências de que alguém de dentro as acessou ou fez mal uso delas”, explica.

É natural que senhas fiquem armazenadas em algum local por sites que as usam para proteger o login, entretanto, essas informações normalmente são protegidas com uma espécie de criptografia automática. Isso serve para não deixá-las legíveis para qualquer pessoa e foi exatamente aí que o Facebook errou.

Mais um para a coleção

Este novo problema do Facebook se juntou à série de vacilos cometidos pela companhia ao longo dos últimos anos no tocando ao trato com as informações de seus usuários. Além do escândalo da Cambridge Analytica, a empresa é investigada por esquemas de compartilhamento de dados de usuários, foi acusada de obter informações sem o consentimento das pessoas e apresentou problemas na autenticação de dois fatores.

Se 2018 foi um ano turbulento para a empresa de Mark Zuckerberg, 2019 não dá indícios de ser muito mais tranquilo.

Fonte: FACEBOOK

quarta-feira, 13 de fevereiro de 2019

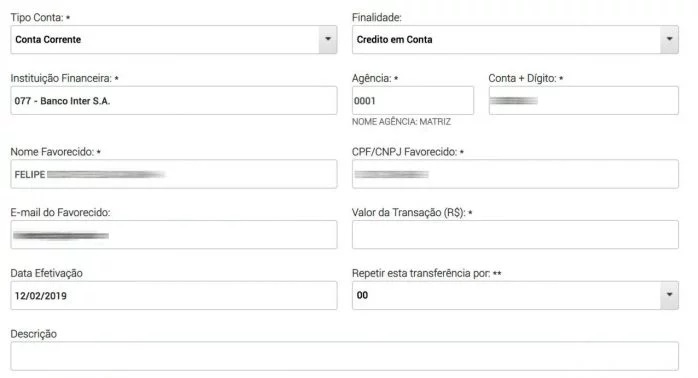
Dados de 1,4 milhão de clientes do Banco Inter estavam expostos para acesso


O vazamento de dados do Banco Inter ganhou um novo capítulo nesta quarta-feira (13). Dados de 1,45 milhão de correntistas do banco estavam expostos na internet para qualquer pessoa acessar por um período de mais de um ano. O pessoal do Tecnoblog recebeu os detalhes da exposição de dados, que incluem nome completo do correntista, CPF e email para contato.

Dados como estes, quando expostos, podem ser utilizados para golpes de extração de dados e engenharia social. Pior: servem para spear phishing, ou phishing direcionado, buscando enganar o cliente do banco por meio de mensagens falsas com dados reais — aumentando a taxa de êxito do ataque.

Segundo apuração do Tecnoblog, a falha estava na implementação do internet banking para pessoa jurídica e acontecia desde setembro de 2017. Com uma conta de pessoa jurídica (Conta Digital PRO) em mãos e acesso ao internet banking, era possível extrair informações de 1,45 milhão de correntistas do Banco Inter, física ou jurídica, de maneira fácil.

O Banco Inter, como um padrão visto respostas em vazamentos anteriores, respondeu ao Tecnoblog que “possui todas as políticas de segurança necessárias e está em conformidade com as melhores práticas de mercado”. Sem respostas sobre este novo incidente.

(Reprodução: Tecnoblog)

A brecha que mostrava dados de pessoa física foi consertada em 2017, porém, a falha que mostrava dados de pessoa jurídica foi corrigida apenas ontem (12).

Fonte: TECNOBLOG

terça-feira, 29 de janeiro de 2019

Mais de 3 milhões de emails e senhas de streaming estão expostos


Mais de 3 milhões de emails e senhas que acessam serviços de streaming estão expostas na internet. De acordo com relatório enviada pela PSafe ao TecMundo, o laboratório de cibersegurança dfndr lab encontrou cinco bases de dados que somam mais de 3,4 milhões de contas.

Segundo o laboratório, as contas expostas contabilizam usuários de vários países, mas muitos brasileiros estão na lista. Apesar dos serviços de streaming não terem sido revelados — apenas que as contas são dos principais produtos de música e jogos —, podemos pensar em nomes como Spotify, Deezer, Twitch etc.


"As bases de dados com as senhas provavelmente eram vendidas ou trocadas entre cibercriminosos"


“Com login e senha, os cibercriminososconseguem ter total acesso e usar os serviços como se fossem o dono da conta. Além disso, muitas pessoas usam as mesmas senhas para diversos serviços, o que dá ainda mais acesso ao hacker a informações pessoais ou até mesmo privadas e sigilosas das vítimas”, esclarece Emilio Simoni, diretor do dfndr lab. 

Emilio ainda ressalta que é bastante comum que os hackers compartilhem suas ‘conquistas’ na deep web com outros grupos de cibercriminosos, “deixando as vítimas ainda mais expostas”.

Mesmo assim, segundo o laboratório, as bases de dados não foram encontradas na deep web. Pelo contrário, elas estavam sendo trocadas livremente na surface, a internet comum que é mais acessada por todos. 

Contas vazadas

Do phishing veio, para o phishing voltarás

A empresa também confirmou ao TecMundo que os logins são provenientes de phishing. Caso você não saiba, phishing é um dos métodos de ataque mais antigos, já que "metade do trabalho" é enganar o usuário de computador ou smartphone. Como uma "pescaria", o cibercriminoso envia um texto indicando que você ganhou algum prêmio ou dinheiro (ou está devendo algum valor) e, normalmente, um link acompanhante para você resolver a situação. O phishing também pode ser caracterizado como sites falsos que pedem dados de visitantes. A armadilha acontece quando você entra nesse link e insere os seus dados sensíveis — normalmente, há um site falso do banco/ecommerce para ludibriar a vítima —, como nome completo, telefone, CPF e números de contas bancárias.
Exatamente por isso, após obter essas credenciais, cibercriminosos podem realizar novos ataques ou vender as contas. Entre os novos ataques, está o spear phishing: é possível montar um ataque personalizado com dados sensíveis da vítima para roubar informações ainda mais críticas, como senhas bancárias.


Para se proteger deste tipo de ataque, o dfndr recomenda algumas medidas de segurança, como:

  • Verifique se o site que você está acessando é o site oficial daquela marca;
  • Não acredite em links recebidos por WhatsApp, SMS ou e-mail;
  • Verifique nos canais oficiais da marca se aquela promoção realmente existe;
  • Nunca utilize a mesma senha para diversos serviços, já que isso aumenta a chance do cibercriminoso conseguir acesso a outras contas da vítima;
  • Tenha sempre um produto de segurança com a função anti-phishing instalado no celular;
  • Para checar se seus dados foram vazados, as vítimas podem acessar serviços de monitoramento de roubo de dados

Fonte: www.tecmundo.com.br