

O Brasil é o
país mais atacado pelo trojan bancário Banload, que infecta o computador ou
smartphone por meio de uma campanha de phishing disfarçada em downloads
de episódios de seriados ou softwares. Segundo a ESET, 82,9% das infecções do
Banload acontecem no Brasil.
"Quando o acesso legítimo é feito
ao banco, o criminoso passa a ter acesso as funções bancárias da vítima"
Também
conhecido como “cavalo de Troia”, o trojan serve para roubar informações
bancárias e realizar operações ilegais, além do sequestro de contas. Eles
chegam até o usuário via email disfarçado: basta o usuário desatento acessar
algum link ou descarregar arquivo para que a infecção seja iniciada.
De acordo com a ESET,
muitos “arquivos sazonais” são gerados para enganar usuários. Normalmente,
utilizando temas que são tendência. A empresa cita como exemplo: “Primeiro
episódio da última temporada de Game of Thrones”, “Windows 10 Sem ativação
pt_BR 64bits”, cracks para programas conhecidos como o Office, entre inúmeros
outros.
O Banload é um
trojan usado para carregar diversos tipos de malware. A ameaça mais detectada
que utiliza o trojan, diz a ESET, é a família de malwares ClientMaximus — os
arquivos maliciosos desta família compreendem 40% das atividades registradas
entre janeiro e março de 2019.
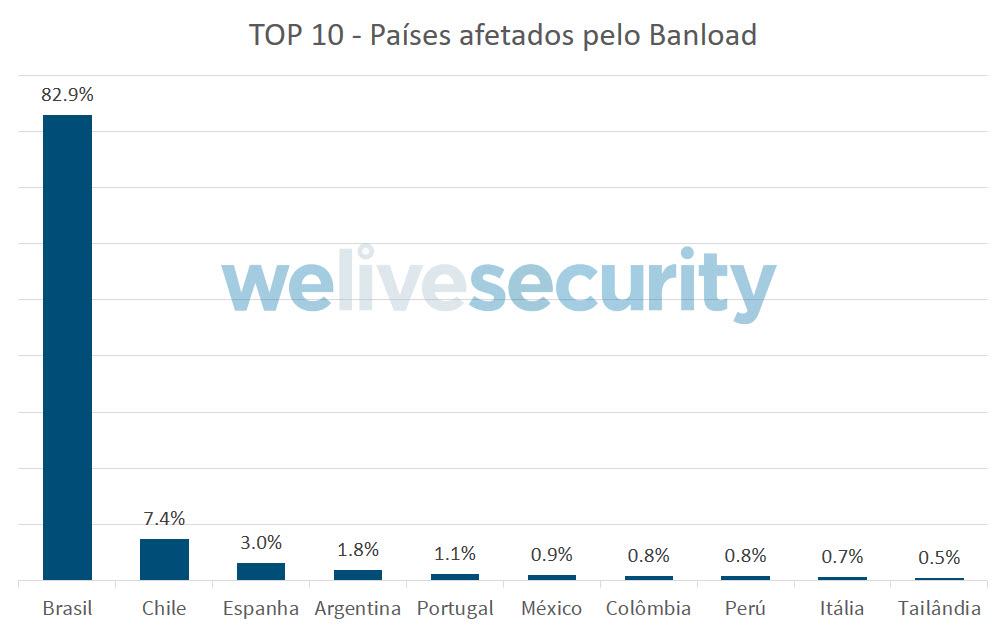
Brasil
é alvo principal
O que
acontece após a infecção
Assim que a vítima acessa sites
de uma das instituições bancárias que o malware está monitorando, o atacante
pode tomar ações no host da vítima.
“Quando o acesso
legítimo é feito ao banco, o criminoso passa a ter acesso as funções bancárias
da vítima e pode manipulá-las como bem entender. Mesmo que o criminoso não
tenha armazenado dados de sessão ou de login, ele ainda pode manter uma sessão
com o banco através da vítima, ou pode aguardar até que a vítima faça outra
transação em um dos sites monitorados para se apossar de mais recursos
financeiros. Estes três passos também permitem que o criminoso possa configurar
um meio de acesso permanente ao computador de sua vítima, fazendo com que as
interações do usuário com o banco não sejam mais necessárias para que o
controle ocorra”, explica a ESET.
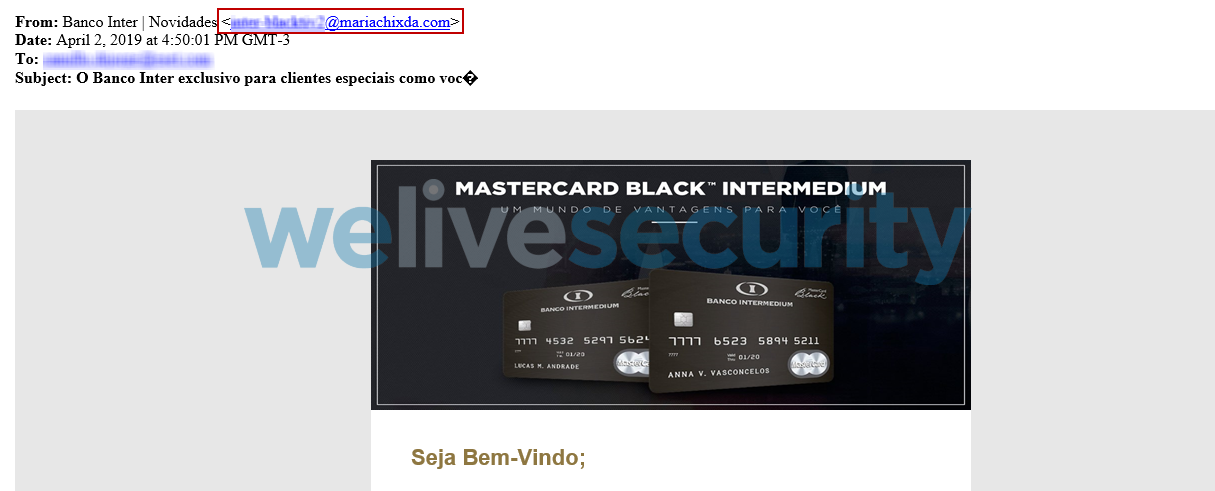
Email
falso
Para se proteger deste tipo de
ameaça, você precisa seguir as dicas abaixo:
- Não utilize software pirata nem faça uso
de programas que realizam ativação clandestina, também conhecidos como
cracks
- Sempre assista filmes e séries por meios
oficiais
- Fique atendo a todos os emails e observe
se o remetente e os links presentes na mensagem pertencem realmente à
empresa que eles dizem pertencer
- Navegue por sites confiáveis ou tenha
softwares capazes de filtrar a navegação para endereços suspeitos
- Mantenha todos os softwares do computador
ou smartphone em sua última versão disponibilizada pelo fabricante e com
todas as atualizações de segurança instaladas
- Tenha cautela ao acessar links
disponibilizados em aplicativos de troca de mensagens, como o WhatsApp –
há uma grande quantidade de ameaças que se propagam dessa form
- Mantenha os softwares de proteção sempre
ativos
Fonte: ESET

